 Chiho AI
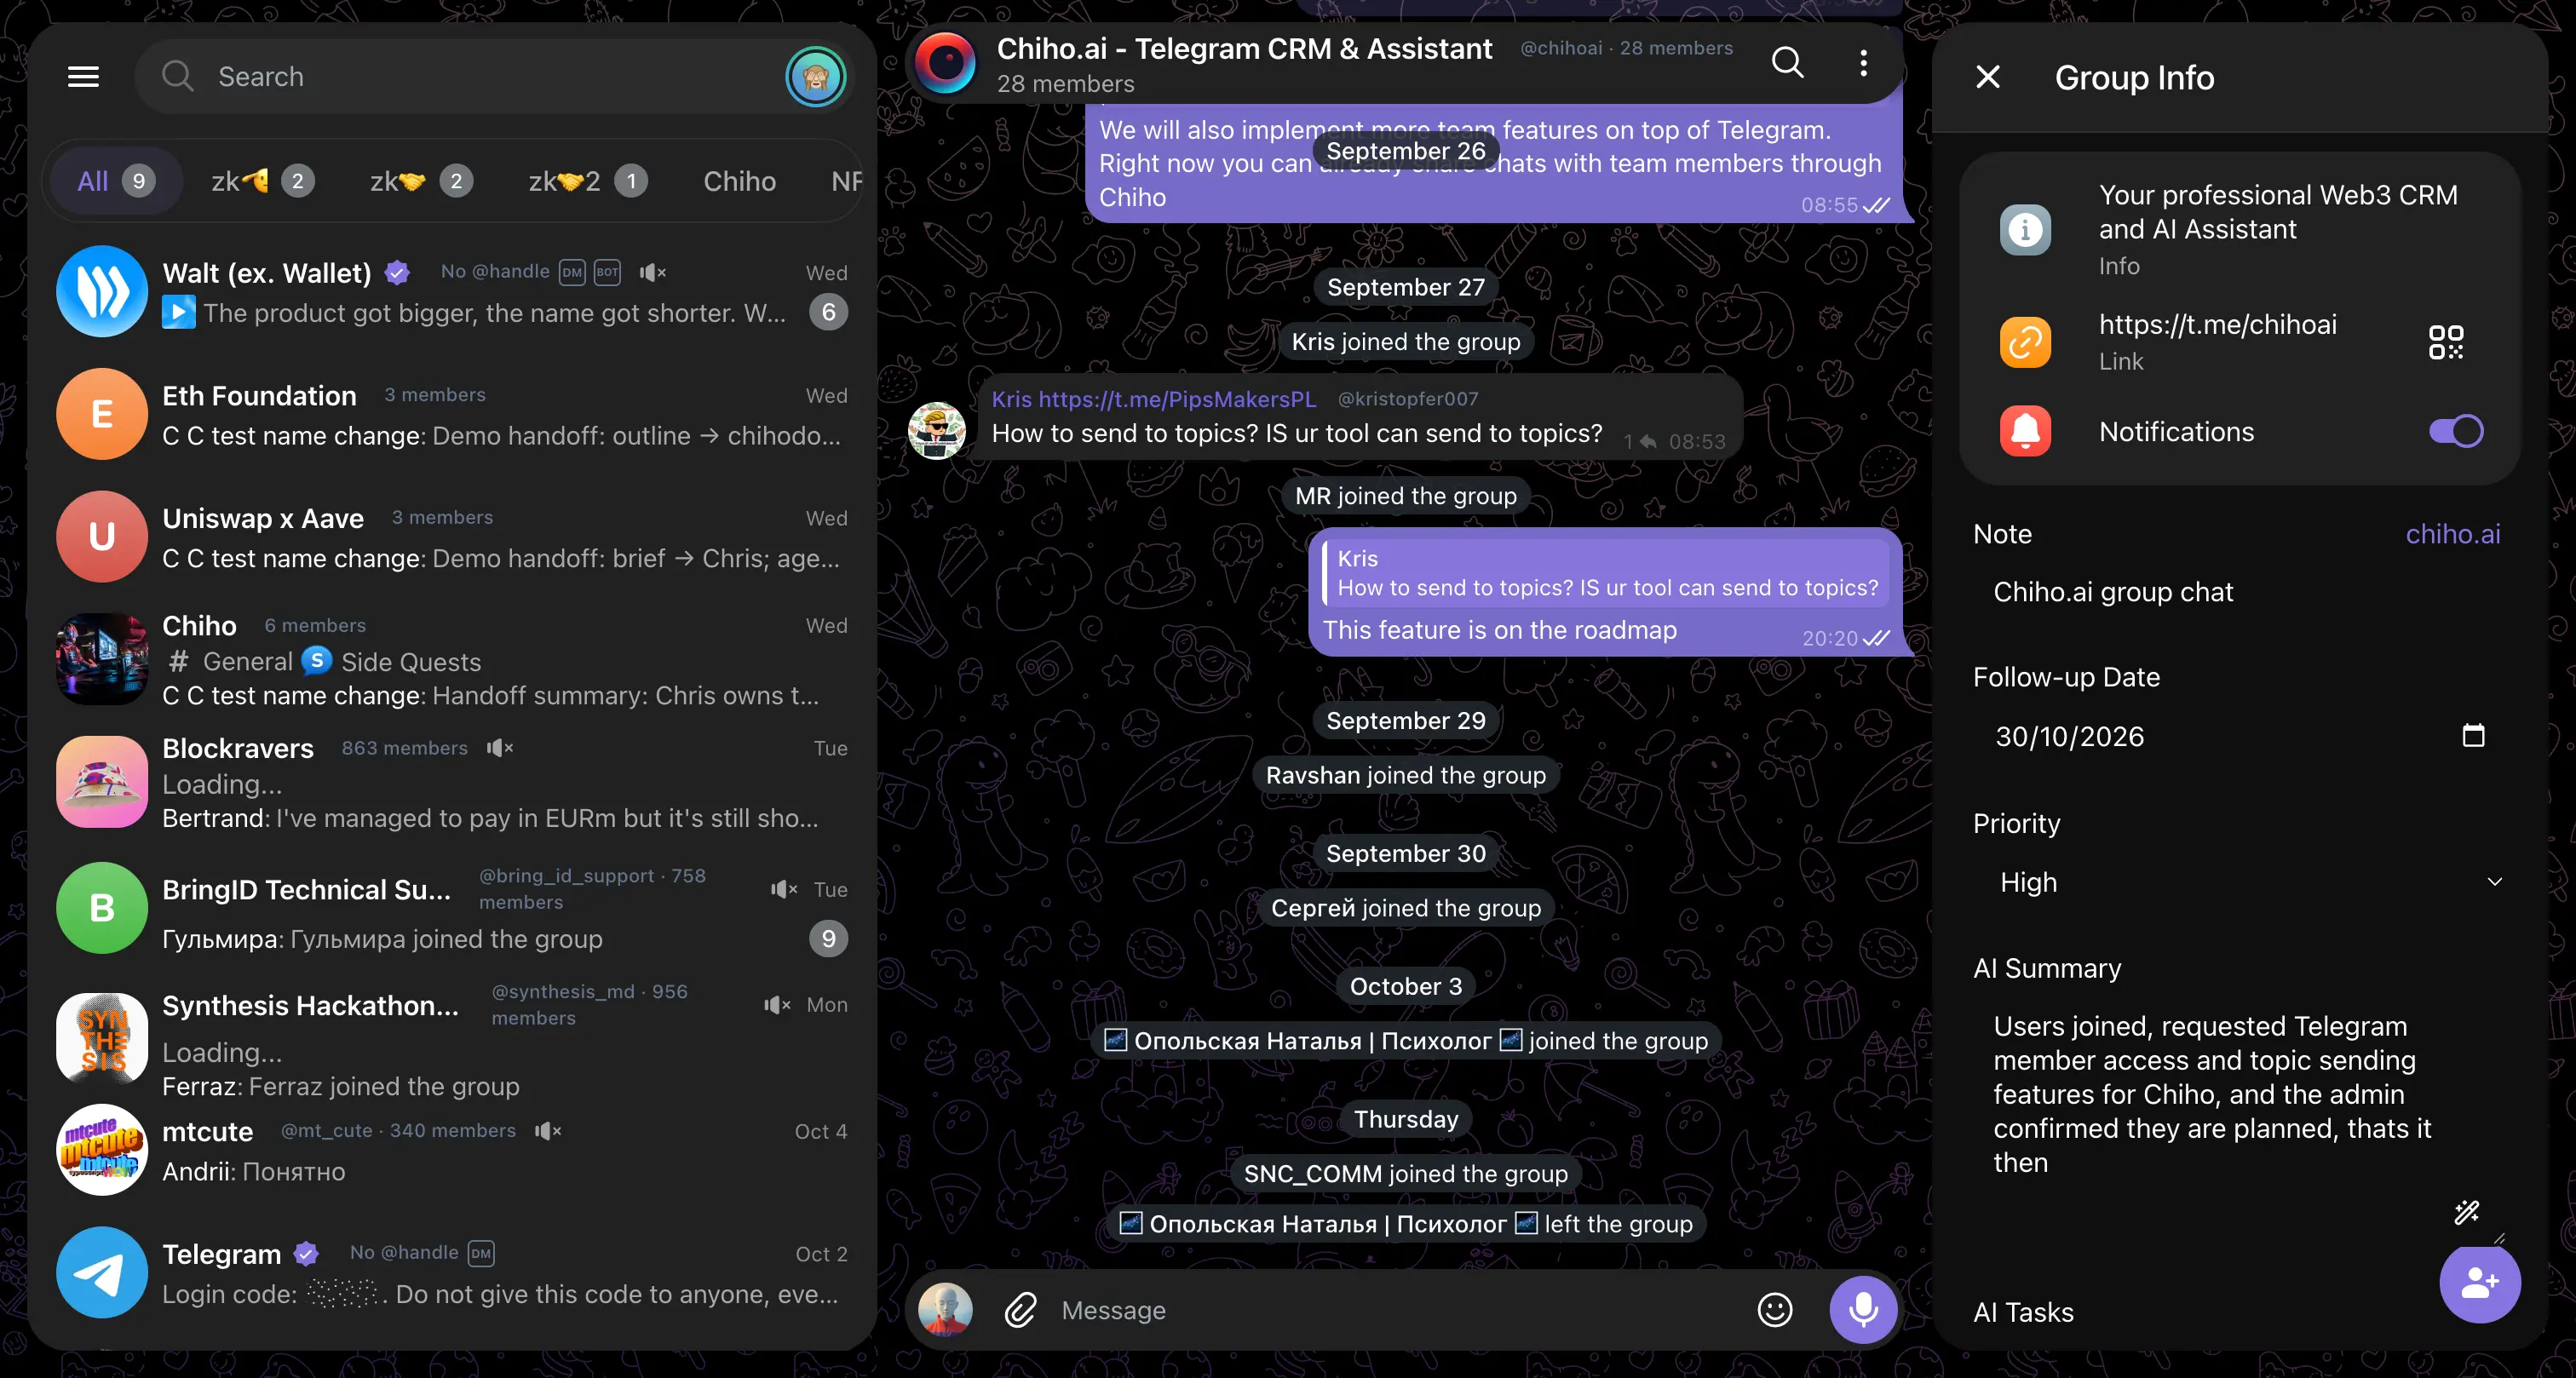
你收到一条 Telegram 私信,对方看起来就是你的同事:名字相同,头像也一样。他们请你加入新的工作群、打开一份文档,或者帮忙处理紧急的钱包任务。
你认出了这个人,继续工作。然而,消息其实来自另一个账户。
Chiho 帮助加密行业团队发现这种身份不一致,避免因为熟悉的名字就授予访问权限。 Chrome 扩展在姓名旁显示 Telegram 用户名,突出你明确标记为可信的账户,并在其他账户看起来像这些账户时发出警告。
文章头图是真实的 Telegram Web 与 Chiho 界面截图。下方编辑过的演示使用虚构账户,图标预览使用合成测试数据。它们用于说明功能,并非真实诈骗事件。可显示的图标取决于账户数据和扩展版本。
假同事如何进入对话
设想一个虚构例子:你的运营负责人叫 Anna Smith,用户名为 @anna_ops。攻击者复制她的显示名称和照片,然后创建 @anna_0ps,用数字零替换字母 o。
假 Anna 直接联系你,或者出现在群里。最初的请求可能很普通:“我们把上线讨论移到这里了。”后来就变成“打开这个文件”“批准这笔交易”,或者“把管理员账户借我用一下”。
薄弱点在于,你把看起来熟悉的资料误认为自己已经认识的那个账户。加密行业团队通过许多 Telegram 群与同事、交易所联系人、投资者和合作伙伴协作。复制的身份可能自然地混入这种工作环境。
这种攻击模式已有记录。在 Microsoft 对针对加密行业公司的 Telegram 攻击的调查中,攻击者利用交易所员工的信息建立假资料,把目标邀请到另一个群,并在建立信任后发送恶意电子表格。这一事件说明了冒充的模式,并不代表当时使用了 Chiho,或 Chiho 能阻止攻击的每一步。
把用户名放在姓名旁
逐一打开资料检查用户名会打断工作。Chiho 把可获取的 @handle 放到 Telegram Web 对话中可见的姓名旁。
这样,在阅读消息时就更容易发现 @anna_ops 与 @anna_0ps 的差异。如果 Telegram Web 已缓存相应账户信息,即使没有登录 Chiho,也可以显示用户名。
可见的用户名很有帮助,但不能证明身份。Telegram 的显示名称和用户名都可能改变。Chiho 使用账户的 Telegram 用户 ID,把你的信任关联到一个特定账户。
将真实账户标记为可信
在你的 Chiho 个人资料页中,打开我的同事和可信账户,对你已独立核实的账户选择标记为可信。
共同群聊可以推荐你可能认识的人,但这些推荐不会自动让账户成为可信账户。在标记不熟悉的账户前,先通过你已经信赖的对话或联系方式确认本人。
登录扩展后,Chiho 会在 Telegram Web 中为该账户显示徽章:
- **蓝色:**你个人标记为可信的账户。
- **紫色:**你的某个团队信任、但你个人尚未标记为可信的账户。
将鼠标悬停在徽章上,可以查看信任来源。个人和团队的信任会合并,方便你在不同工作区认出同一账户。撤销个人信任不会删除团队的信任;徽章会说明剩余的信任来源。
徽章表示这是你或你的团队标记为可信的 Telegram 账户。它不认证对方的雇主,也不保证账户安全。
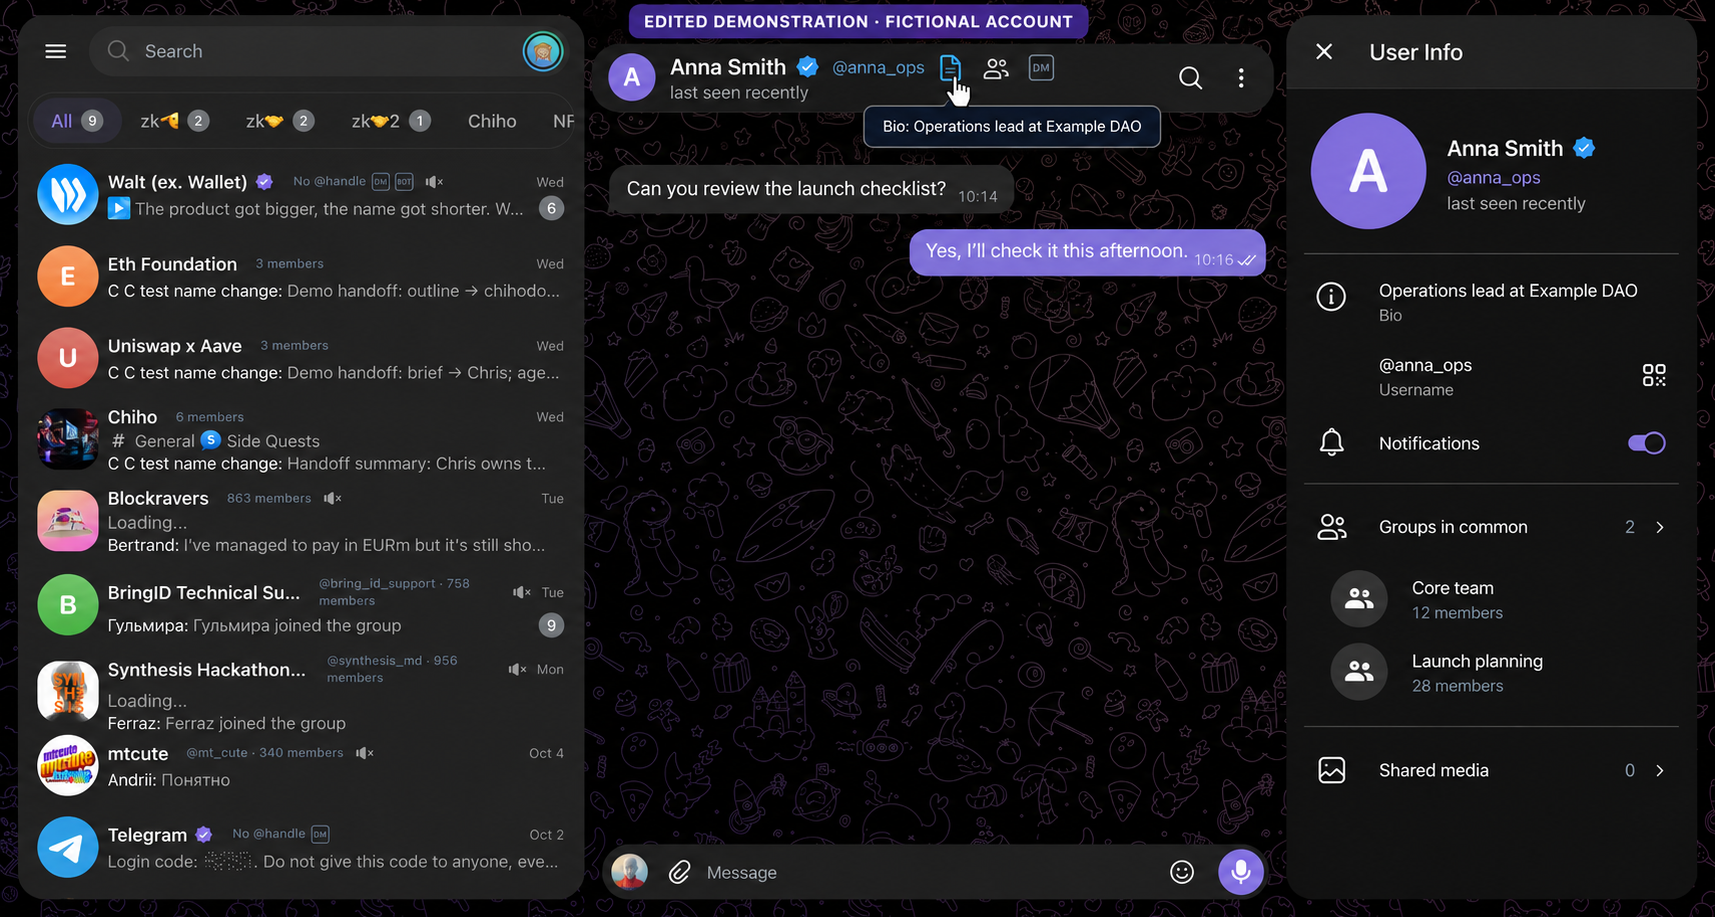
使用虚构 Anna Smith 的编辑演示:私信顶部显示蓝色可信账户徽章,并打开了简介提示。这是示意图,并非真实账户截图。
当另一个账户看起来相似时获得警告
如果其他账户使用与可信账户相似的姓名或用户名,Chiho 可以将其突出显示为可能的冒充者。
检查涵盖常见的相似字符和细微拼写变化。它比较长度足够的全名和用户名;仅仅名字相同不会触发警告。即使某个账户复制了姓名和用户名的外观,它仍然具有不同的 Telegram 用户 ID。
警告会显示在相关身份旁,前提是这些身份在 Telegram Web 中可见,包括私信、群消息发送者和成员列表。点击警告可查看身份不一致的详情,以及它所模仿的可信账户的链接。
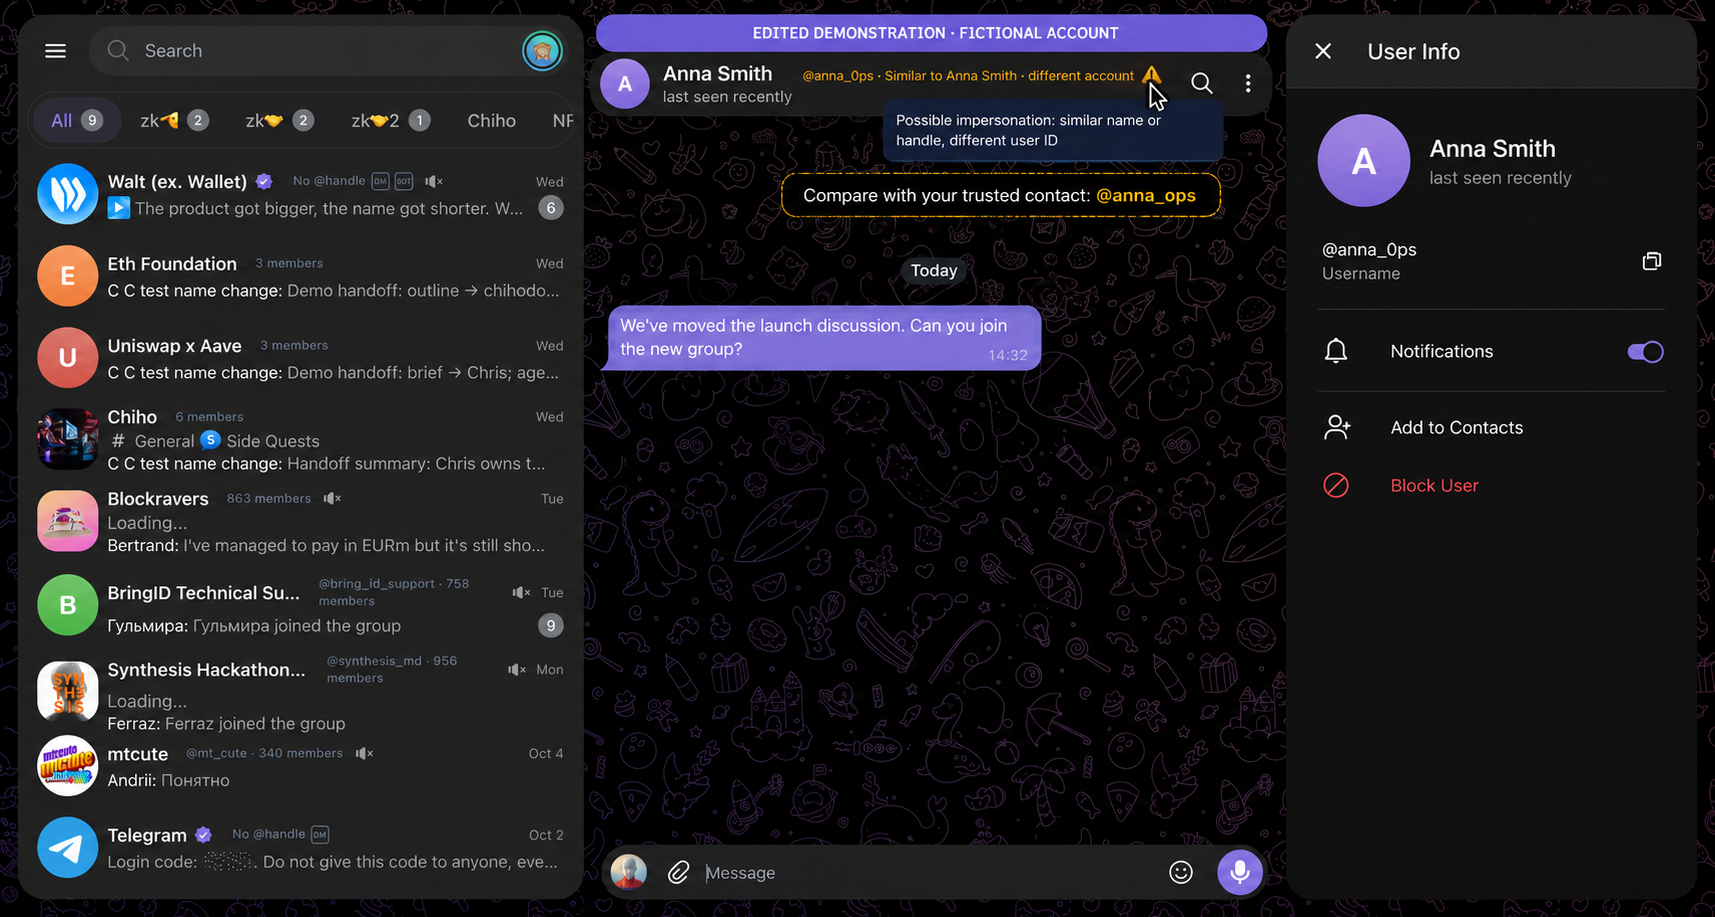
编辑演示:虚构的 @anna_0ps 与可信的 @anna_ops 相似,但身份不同。琥珀色警告为示意,虚线比较框为编辑添加的说明。
通过该链接回到你已经认识的对话。在分享验证码、修改权限、打开意外文件或批准转账之前,通过既有渠道向本人核实请求。
使用资料背景,但不要将其等同于信任
简介和共同群聊可以帮助你了解联系人。信息可用时,Chiho 可在用户名旁显示小型简介图标和共同群聊图标。悬停可查看简介或已观察到的共同群名称。
这些只是背景线索。简介由用户自己填写,攻击者也可能加入你所在的群。这两者都不会产生可信账户徽章。
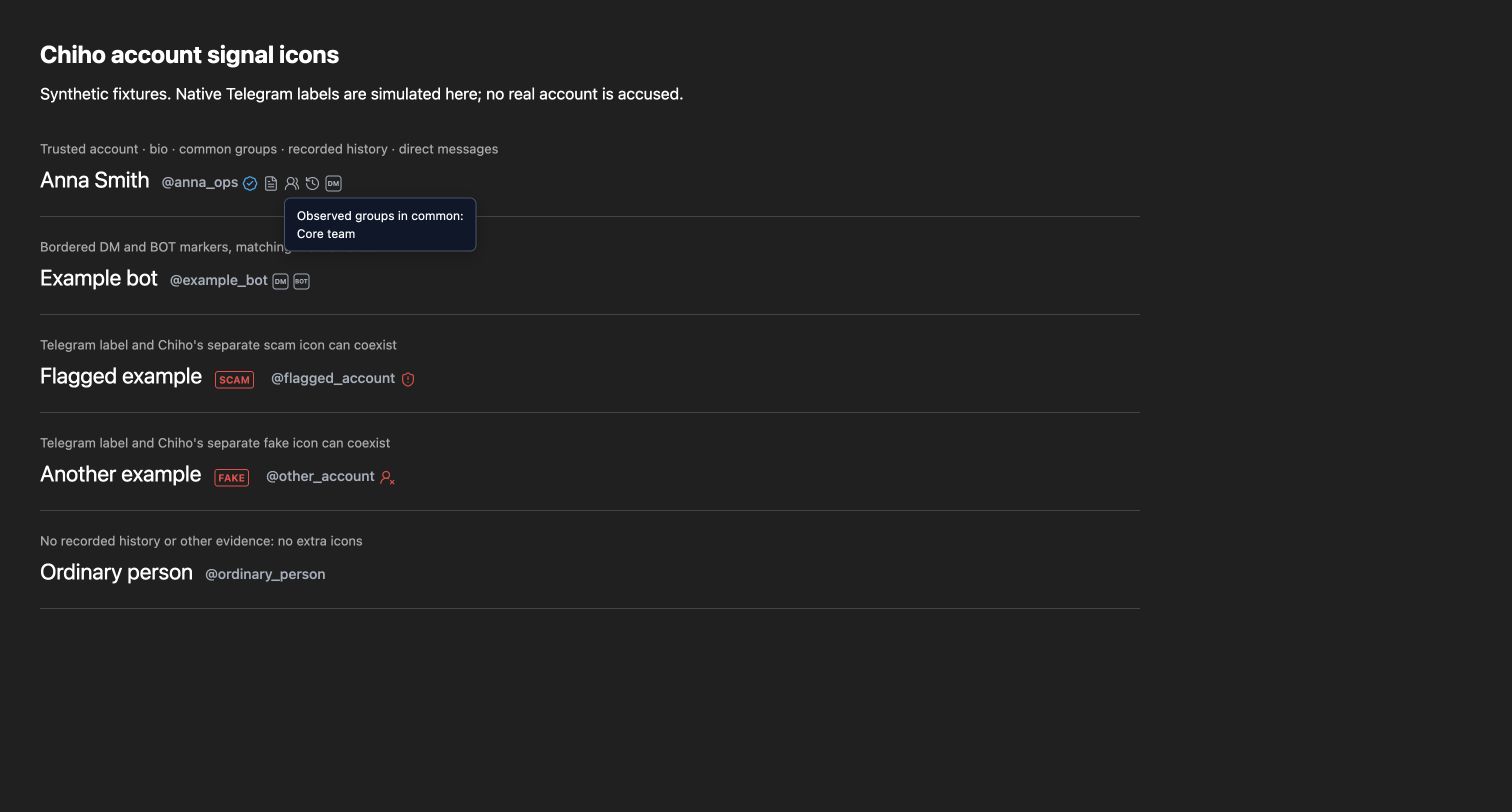
由扩展渲染的合成预览:Anna Smith 的用户名旁打开共同群聊提示。其他行用测试数据演示 DM、BOT、SCAM 和 FAKE 图标,没有指控任何真实账户。
其他图标可显示私信历史、Chiho 记录的姓名或用户名变更,以及 Telegram 的机器人、诈骗和虚假账户标记。已记录的变更仅说明 Chiho 观察到了什么,并非账户的完整历史。Chiho 的相似账户警告与 Telegram 自身的 SCAM 和 FAKE 标签是不同的。
为团队设置
- 安装 Chiho Chrome 扩展。
- 打开 Telegram Web,确认可获取的用户名出现在姓名旁。
- 在扩展中选择通过 Chiho 继续,连接你的 Chiho 账户。
- 在 Chiho 中连接同一个 Telegram 账户,然后在个人资料页将已知账户标记为可信。
- 回到 Telegram Web 中这些账户的私信或群聊,查看徽章和身份详情。
团队管理员可以维护团队的可信账户。你自己的确认仍由你控制。
该功能能告诉你什么,以及不能告诉你什么
登录 Chiho 前能用吗? 可获取的用户名可以在登录前显示。可信账户徽章和相似账户警告需要你的 Chiho 会话及可信账户数据。
AI 会决定谁是冒充者吗? 不会。Chiho 后端用确定性的姓名和用户名匹配规则比较账户身份,包括常见相似字符和细微拼写差异。扩展在 Telegram Web 中显示结果。警告表示另一个账户与可信账户相似,提示你进行核实,而不是对这个人的判定。
它会监控每一次入群吗? 不会。它给 Telegram Web 中可见的身份添加行内信息。它不是针对每个新成员或未读消息的后台提醒,也不会在 Telegram 手机或桌面应用中添加这些标注。
它能发现同事账户被盗吗? 被盗的可信账户仍可能显示徽章,因为它还是同一个 Telegram 账户。即使有徽章,也要谨慎对待意外的敏感请求。
它能发现所有诈骗吗? 不能。使用无关姓名的攻击者可能不像任何你信任的人。该功能帮助识别冒充同事的相似账户,不会检查文件中的恶意软件,也不会判断交易是否安全。
团队不应该在压力下靠肉眼发现一个字符的变化。把账户身份带回对话:看到用户名,认出你信任的账户,并在相似账户出现时暂停核实。