 Chiho AI
MCP de conta do Telegram versus Claude Channels e bots: escolha o acesso certo
“MCP do Telegram” pode significar acesso às suas conversas existentes no Telegram, um bot que recebe instruções para um agente ou ferramentas para testar bots. Se você quer que ChatGPT, Claude ou Codex encontrem uma mensagem antiga de cliente, escolha acesso ao histórico da conta. Se quer enviar mensagens a um agente pelo Telegram, escolha um controle remoto ou canal de agente. O nome compartilhado do protocolo não torna o acesso a dados equivalente.
Escolha o trabalho antes de escolher o servidor. Um adaptador de teste de bots não necessariamente fornecerá o histórico de clientes da equipe, e um controle remoto de agente pelo celular não se transforma automaticamente em um CRM do Telegram.
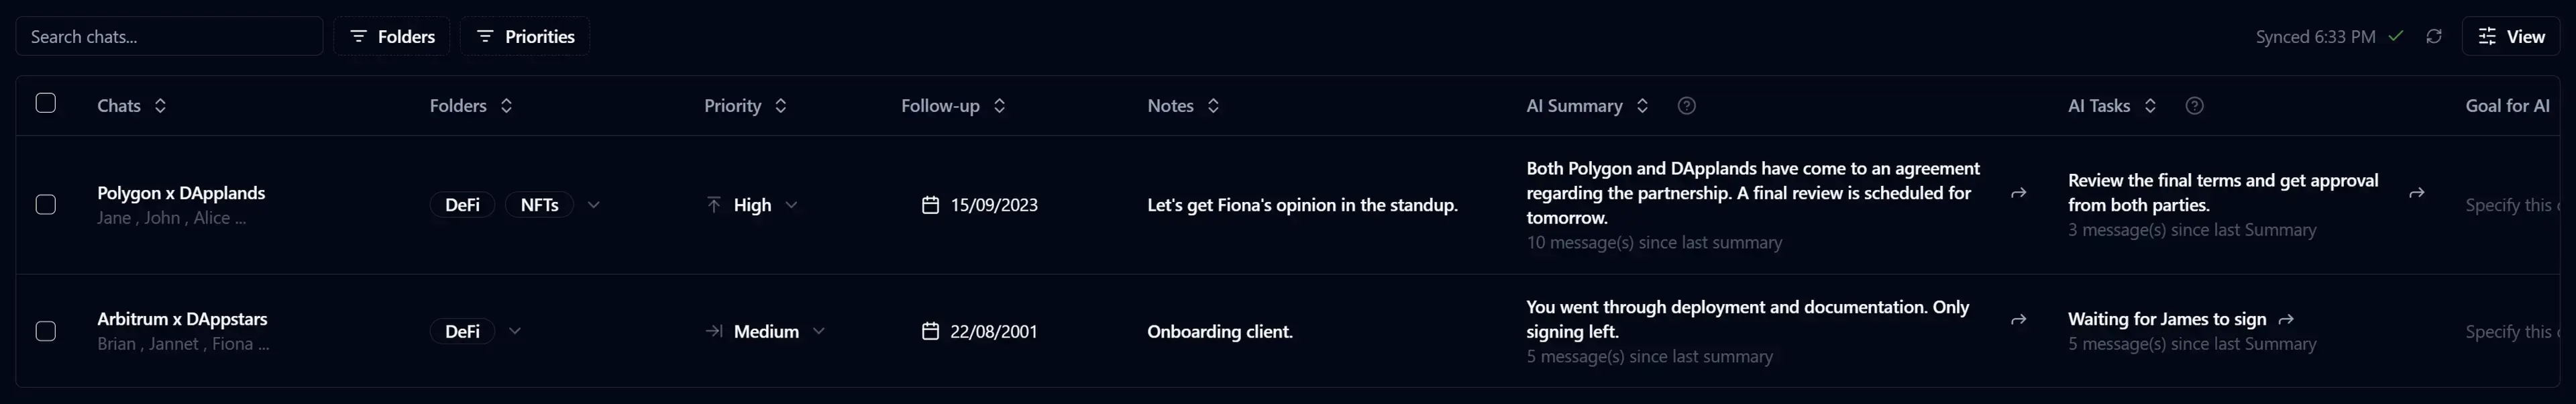
Imagem de cabeçalho: uma imagem existente da interface do CRM do Chiho; não é um resultado de teste MCP.
Declaração do editor: o Chiho publica este guia e fornece um serviço hospedado de MCP do Telegram. Os exemplos abaixo ilustram arquiteturas documentadas, não uma classificação nem uma comparação prática. A documentação e o código-fonte do Chiho foram revisados em 23 de setembro de 2026; nenhum ambiente de concorrente nem experimento ao vivo com contas de clientes foi executado.
Comece pela direção do pedido
- Pergunte no seu cliente de IA e trabalhe com contexto existente do Telegram: uma conexão de conta fornece conversas e mensagens autorizadas para busca, resumos e trabalho de CRM. O Chiho atende a esse caso de uso.
- Pergunte no Telegram e atribua trabalho a um agente em execução: um canal ou controle remoto leva sua instrução ao agente e pode trazer sua resposta de volta. Confira quais ferramentas de dados esse agente possui separadamente.
- Peça a um agente que teste um bot do Telegram: um adaptador de teste conduz interações com o bot alvo. Verifique se ele expõe algo além da conversa de teste.
Por exemplo, “Encontre a data de entrega combinada no meu chat com o cliente” exige acesso ao histórico desse chat. “Execute os testes deste repositório e me avise aqui no Telegram” exige um caminho remoto de instruções. Antes de conectar, peça ao fornecedor que mostre como suas ferramentas documentadas atendem ao seu exemplo, em vez de confiar nas palavras MCP do Telegram.
Onde o Claude Channels se encaixa
A documentação do Claude Channels da Anthropic descreve eventos enviados para uma sessão do Claude Code em execução. Sua configuração do Telegram usa um bot e pareamento de conta. Essa configuração sozinha não comprova acesso ao seu arquivo existente de conversas pessoais; confira separadamente qualquer conexão adicional de dados da conta.
Esta é uma distinção de finalidade, não uma afirmação de que todos os bots têm permissões idênticas. Integrações do Telegram Business e outros adaptadores podem ter seus próprios limites de acesso, discutidos abaixo. Compare a identidade real, a cobertura do histórico e as ferramentas.
Para configurar o Chiho, use o guia de ChatGPT e Codex ou o guia do Claude. Mantenha o primeiro exercício em somente leitura e confira uma mensagem conhecida antes de ampliar o escopo. São etapas documentadas de avaliação, não uma afirmação de que testamos contas ao vivo dos concorrentes.
O que o MCP fornece — e o que o adaptador do Telegram decide
O MCP define como uma aplicação de IA se conecta a um servidor e descobre capacidades como ferramentas. Servidores podem executar local ou remotamente. O protocolo em si não decide qual conta do Telegram está conectada, quais mensagens estão disponíveis nem se o envio exige aprovação. Essas são questões de implementação e configuração. Veja a documentação da arquitetura MCP.
Separe três decisões:
- Finalidade: ler conversas de clientes, testar um bot ou comunicar-se com um agente.
- Identidade do Telegram: uma conta de usuário conectada, uma identidade de bot ou uma sessão de navegador usada por um testador.
- Modelo de operação: um serviço hospedado ou um ambiente de execução que você opera por conta própria.
Essas dimensões podem se sobrepor. Um servidor local pode acessar uma conta de usuário; um serviço hospedado também. Um produto pode expor vários modos. A palavra “remoto” pode descrever um endpoint HTTP ou o controle de um agente pelo celular — pergunte qual significado se aplica.
Arquitetura 1: um agente trabalha com dados de uma conta do Telegram
Aqui, o cliente de IA pede a um servidor MCP que recupere informações de uma conta do Telegram conectada. O servidor também pode expor ações e contexto de CRM. A pergunta útil é se ele consegue recuperar as conversas específicas e o intervalo de mensagens necessários à tarefa, sob as permissões pretendidas de conta e espaço de trabalho.
Para uma passagem de responsabilidade de vendas, por exemplo, um agente pode ler uma conversa permitida com um cliente e identificar o último compromisso confirmado. Isso exige acesso à conversa e histórico suficiente para sustentar a resposta. Uma lista de nomes de ferramentas ou um login bem-sucedido não comprova nenhuma dessas condições.
O repositório de agentes do Telegram do Chiho documenta dois caminhos de acesso à conta: MCP hospedado do Chiho com OAuth pelo navegador e o ambiente auto-hospedado tgchats local por stdio, usando as credenciais do Telegram e o armazenamento do operador. São pacotes e modelos de operação separados. O serviço hospedado também se conecta aos fluxos de CRM do Chiho; não presuma que todos os recursos locais e hospedados têm comportamento idêntico.
Para a conexão hospedada, use a página mantida de MCP do Telegram do Chiho. Seu fluxo de consentimento autoriza as capacidades atuais de Telegram e CRM, incluindo gravações disponíveis; escolher uma primeira tarefa de somente leitura não torna a autorização subjacente de somente leitura. O Chiho exige prévias armazenadas e aprovação para convites de membros e saídas de grupos e pode exigir aprovação para envios em lote. Outras gravações podem executar diretamente após qualquer controle do cliente. Confira a ferramenta específica e as configurações do cliente, em vez de presumir que todas as gravações pausam para revisão.
O acesso à conta também difere da cobertura do CRM. Uma conversa ao vivo pode ainda não ter uma linha persistida no CRM, e uma leitura parcial do histórico não pode comprovar que um compromisso antigo nunca existiu. Nosso guia de contagens de chats do Telegram explica a distinção entre inventários.
Arquitetura 2: um agente testa um bot do Telegram como usuário
Um desenvolvedor de bot pode querer que um agente confira uma tela de boas-vindas, siga botões ou verifique um Mini App. Esse é um problema de teste de interface de usuário, mesmo que o alvo seja um bot.
Por exemplo, telegram-bot-testing-mcp documenta um adaptador que controla o cliente oficial Telegram Web em um navegador. Suas operações expostas incluem ler mensagens, pressionar botões, enviar arquivos e inspecionar Mini Apps. Seu README recomenda uma conta dedicada de teste e trata o perfil do navegador como material sensível de sessão. São capacidades documentadas, não resultados que reproduzimos independentemente.
A distinção de identidade importa: o bot é o alvo do teste, enquanto o adaptador usa uma sessão de usuário conectada. “Teste de bot” não significa que o adaptador se autentica usando o token do seu bot.
Um teste ilustrativo pode verificar se um bot de suporte exibe o menu esperado após um comando. Enviar esse comando ou pressionar um botão pode alterar o estado. Comece lendo saídas existentes de teste; execute cenários de interação apenas em um ambiente de teste autorizado com efeitos conhecidos. Um rótulo de ambiente de teste sozinho não comprova que clientes reais ou pagamentos são inacessíveis.
Essa arquitetura atende ao trabalho de regressão de bots. Ela não estabelece, por si só, responsabilidade de equipe, persistência de CRM ou acesso a todas as conversas com clientes.
Arquitetura 3: o Telegram é a interface remota de um agente
Nessa configuração, você usa o Telegram para trocar instruções ou informações de status com um agente que executa em outra máquina. O resultado desejado é supervisionar o agente, em vez de buscar em uma conta de cliente.
O repositório mcp-telegram-claudecode documenta o envio e recebimento de mensagens entre Claude Code e Telegram, com token de bot e ID de chat configurado. Também descreve decisões remotas de permissão por hooks. Isso ilustra o padrão de canal de controle; não é um endosso de segurança nem uma verificação de que esses controles atendem ao seu ambiente.
Por exemplo, um operador pode receber uma mensagem de status de build no celular. Isso nada diz sobre a capacidade do agente de ler uma conversa de cliente sem relação com essa atividade. Da mesma forma, um conector de histórico de clientes não necessariamente fornece uma interface de aprovação pelo celular.
Avalie quem pode emitir comandos pelo canal, o que o agente pode fazer na máquina em que executa e como uma aprovação identifica a ação exata. Uma mensagem aparecendo no Telegram não basta para estabelecer uma autorização confiável.
O acesso pela Bot API é um limite separado
Um servidor também pode encapsular a Bot API do Telegram para operações do lado do bot. Esse é um mecanismo de acesso, não uma garantia de qualquer um dos fluxos acima.
As perguntas frequentes sobre bots do Telegram descrevem quais mensagens os bots recebem, incluindo como o modo de privacidade de grupos afeta a visibilidade. Sua documentação da Bot API também define conexões comerciais com direitos próprios. Portanto, evite os dois extremos: um token de bot não dá acesso geral à sua caixa de entrada pessoal, mas integrações comerciais baseadas em bots não devem ser descartadas sem verificar seus direitos reais e o fluxo compatível.
Pergunte se o servidor atua como usuário, bot ou bot comercial autorizado e quais chats e operações essa identidade cobre. Para uma decisão mais ampla de produto, veja CRM do Telegram versus bots versus caixas de entrada compartilhadas.
Perguntas a responder antes de conectar
- Quem mantém o serviço? Confira o proprietário do repositório ou o fornecedor do serviço. Um nome relacionado ao Telegram, o uso de uma API oficial ou a operação do Telegram Web não comprova que o Telegram publica ou endossa o servidor MCP.
- Qual identidade é usada? Registre privadamente a conta, o bot, a equipe e o ambiente pretendidos. Não cole arquivos de sessão, tokens de bot nem códigos de login em um relatório de avaliação.
- O que ele realmente consegue recuperar? Confira intervalos de histórico, paginação, cobertura de chats arquivados e se os resultados vêm do Telegram ao vivo ou de dados armazenados no CRM.
- O que pode mudar? Separe leituras, prévias armazenadas, edições do CRM, ações do Telegram e operações na máquina host. Confira as permissões aplicadas e o comportamento de solicitação de confirmação do cliente.
- Para onde vai o conteúdo retornado? Acompanhe o caminho do Telegram pelo servidor até o cliente de IA e seu fornecedor de modelo. Executar o adaptador localmente não mantém, por si só, as entradas do modelo locais.
- Como desconectar? Identifique o processo relevante de revogação de autorização ou sessão. Desconectar o acesso futuro não retira conteúdo já retornado a um cliente.
As instruções de fluxo de trabalho são outra camada. O catálogo de Skills do Telegram fornece orientações de tarefas, mas as instruções não devem ser confundidas com um limite de acesso aplicado pelo sistema.
Um pequeno exercício de aceitação de somente leitura
Use uma conversa existente não sensível ou dados de teste que você tenha autorização para inspecionar. Este é um exercício de avaliação proposto, não um estudo com resultados medidos.
Primeiro, defina o trabalho: “Leia as últimas mensagens desta conversa de teste permitida e informe o compromisso explícito mais recente. Não envie, marque como lida, sincronize, edite nem crie uma tarefa.” Verifique que a ferramenta de leitura selecionada não realiza essas ações extras. Se realizar, escolha uma operação mais restrita ou pare.
Depois, confira quatro coisas:
- A identidade e a conversa retornadas correspondem ao escopo pretendido.
- O resultado informa o intervalo de histórico ou limite de paginação, em vez de sugerir cobertura completa.
- A resposta diferencia um compromisso explícito de uma inferência e aponta o contexto de mensagens que o sustenta.
- Nenhuma gravação foi necessária para obter o resultado, e o acesso ausente é informado como limitação, em vez de conteúdo presumido.
Para um adaptador de teste de bots, use mensagens de teste existentes sem pressionar botões. Para um controle remoto de agente, confira mensagens existentes do canal de controle sem emitir comandos de execução. Esses exercícios testam capacidades diferentes; não classifique uma ferramenta como deficiente por não atender à finalidade de outra arquitetura.
Se contexto de clientes e acompanhamentos forem seu objetivo, comece pelo guia de conexão do Chiho e execute a verificação de leitura delimitada antes de ampliar o fluxo. Mantenha o resultado simples: trabalho pretendido, acesso verificado, limitações observadas e próxima ação explicitamente autorizada.